Kiểm soát phạm vi hành động của AI giúp doanh nghiệp giới hạn quyền truy cập, ngăn hành động ngoài ý muốn và đảm bảo hệ thống tự động hóa hoạt động an toàn. Tìm hiểu các nguyên tắc và cách triển khai hiệu quả.
AI ngày càng có khả năng thực hiện nhiều công việc thay con người, từ gửi email, cập nhật dữ liệu đến quản lý quy trình và sử dụng các công cụ nội bộ. Đặc biệt, khi được tích hợp vào AI Agent, hệ thống không chỉ đưa ra câu trả lời mà còn có thể chủ động thực hiện hành động dựa trên mục tiêu được giao.
Tuy nhiên, trao cho AI quá nhiều quyền tự chủ cũng đồng nghĩa với việc doanh nghiệp phải đối mặt với những rủi ro mới. Một yêu cầu bị hiểu sai có thể khiến AI gửi nhầm thông tin, chỉnh sửa dữ liệu không chính xác hoặc thực hiện thao tác vượt ngoài dự kiến. Vì vậy, kiểm soát phạm vi hành động là yếu tố quan trọng để tự động hóa hiệu quả mà không đánh mất quyền kiểm soát.
1. Phạm Vi Hành Động Của AI Là Gì?
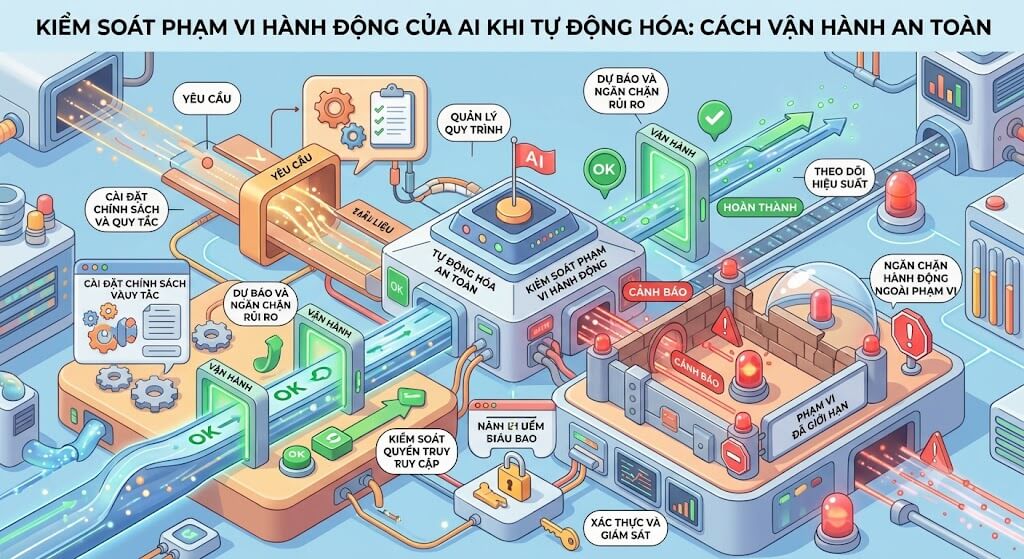
Phạm vi hành động của AI (AI Action Scope) là tập hợp những quyền hạn, thao tác và tài nguyên mà một hệ thống AI được phép sử dụng trong quá trình thực hiện nhiệm vụ.
Nói đơn giản, đây là giới hạn xác định AI được làm gì, không được làm gì và cần đáp ứng điều kiện nào trước khi thực hiện một hành động.
Ví dụ, doanh nghiệp triển khai AI Agent hỗ trợ quản lý email. Nếu không có giới hạn cụ thể, Agent có thể được cấp quyền đọc, gửi, xóa và chỉnh sửa toàn bộ thư trong tài khoản. Nhưng trên thực tế, nhiệm vụ có thể chỉ yêu cầu AI đọc email đến và soạn câu trả lời để nhân viên kiểm tra.
Khi đó, phạm vi hành động nên được thiết lập như sau:
- Được phép đọc email thuộc hộp thư được phân công.
- Được phép phân loại và tóm tắt nội dung.
- Được phép soạn thư trả lời dưới dạng bản nháp.
- Không được tự ý gửi email khi chưa có phê duyệt.
- Không được xóa thư hoặc thay đổi cấu hình tài khoản.
Như vậy, AI vẫn có thể hỗ trợ công việc nhưng không được tự ý thực hiện những hành động nằm ngoài nhiệm vụ.
Việc xác định phạm vi hành động đặc biệt quan trọng với AI Agent, bởi khả năng sử dụng công cụ và tương tác với hệ thống bên ngoài khiến các quyết định của AI có thể tạo ra tác động thực tế.
2. Vì Sao Cần Kiểm Soát Hành Động Của AI Khi Tự Động Hóa?
Tự động hóa giúp doanh nghiệp tiết kiệm thời gian và giảm công việc thủ công. Tuy nhiên, nếu AI được phép thực hiện mọi hành động mà không có cơ chế giới hạn, những sai sót nhỏ cũng có thể gây ra hậu quả lớn.
Một số rủi ro thường gặp gồm:
Thực hiện hành động ngoài mục đích ban đầu
AI có thể hiểu sai yêu cầu hoặc lựa chọn cách xử lý không phù hợp. Chẳng hạn, nhân viên yêu cầu cập nhật thông tin khách hàng nhưng Agent lại chỉnh sửa thêm những trường dữ liệu không liên quan.
Truy cập dữ liệu vượt quyền
Nếu được cấp quyền quá rộng, AI có thể truy cập những tài liệu không cần thiết cho nhiệm vụ. Điều này làm tăng nguy cơ lộ thông tin nội bộ hoặc dữ liệu khách hàng.
Gây ra thay đổi khó khôi phục
Một số thao tác như xóa dữ liệu, gửi thông báo hàng loạt hoặc thay đổi thông tin thanh toán có thể gây ảnh hưởng trực tiếp đến hoạt động doanh nghiệp. Nếu AI thực hiện sai, việc khắc phục có thể tốn nhiều thời gian và chi phí.
Bị thao túng bởi nội dung độc hại
AI có thể tiếp nhận dữ liệu từ email, tài liệu hoặc website bên ngoài. Những nội dung này đôi khi chứa chỉ dẫn độc hại nhằm khiến Agent bỏ qua quy tắc ban đầu và thực hiện hành động không mong muốn. Đây là một dạng rủi ro liên quan đến Prompt Injection.
Khó xác định trách nhiệm khi xảy ra sự cố
Nếu hệ thống không ghi nhận đầy đủ lịch sử hoạt động, doanh nghiệp sẽ khó xác định AI đã nhận yêu cầu gì, sử dụng công cụ nào và thực hiện hành động ra sao.
Vì vậy, kiểm soát hành động không chỉ là vấn đề kỹ thuật mà còn liên quan đến bảo mật, quản trị dữ liệu và trách nhiệm vận hành.
3. Những Nguyên Tắc Quan Trọng Khi Kiểm Soát Phạm Vi Hành Động Của AI
Để AI hoạt động đúng mục tiêu, doanh nghiệp cần thiết lập những nguyên tắc rõ ràng ngay từ giai đoạn thiết kế hệ thống.
Nguyên tắc đặc quyền tối thiểu (Least Privilege)
AI chỉ nên được cấp những quyền thực sự cần thiết để hoàn thành nhiệm vụ. Nếu một Agent chỉ cần đọc dữ liệu, không nên cấp thêm quyền chỉnh sửa hoặc xóa thông tin.
Nguyên tắc này giúp thu hẹp phạm vi ảnh hưởng khi AI gặp lỗi hoặc bị khai thác.
Phân chia hành động theo mức độ rủi ro
Không phải thao tác nào cũng cần cùng một mức kiểm soát. Doanh nghiệp có thể chia hành động thành ba nhóm:
- Rủi ro thấp: Đọc tài liệu, tìm kiếm thông tin, phân loại dữ liệu hoặc tạo bản nháp.
- Rủi ro trung bình: Chỉnh sửa nội dung, cập nhật hồ sơ hoặc thay đổi dữ liệu có thể khôi phục.
- Rủi ro cao: Xóa dữ liệu quan trọng, gửi thông tin hàng loạt, thay đổi quyền truy cập hoặc thực hiện giao dịch tài chính.
Những hành động có mức độ rủi ro cao cần được kiểm tra kỹ và thường phải có sự phê duyệt của con người.
Kiểm soát theo ngữ cảnh
Quyền hạn của AI không nhất thiết phải cố định trong mọi tình huống. Hệ thống có thể áp dụng các điều kiện dựa trên người dùng, loại dữ liệu, mục đích thực hiện và môi trường hoạt động.
Ví dụ, Agent nhân sự chỉ được truy cập hồ sơ ứng viên thuộc vị trí tuyển dụng mà mình phụ trách, thay vì toàn bộ dữ liệu nhân sự của công ty.
Duy trì sự giám sát của con người
AI có thể tự động xử lý những công việc lặp lại và ít rủi ro. Tuy nhiên, các quyết định có ảnh hưởng lớn đến khách hàng, tài chính hoặc hoạt động doanh nghiệp vẫn cần cơ chế kiểm tra phù hợp.
4. Cách Thiết Lập Giới Hạn Hành Động Cho AI Agent
Doanh nghiệp có thể triển khai kiểm soát phạm vi hành động theo từng bước để đảm bảo hệ thống hoạt động đúng quyền hạn.
Bước 1: Xác định rõ nhiệm vụ của AI
Trước khi cấp quyền, cần xác định Agent được tạo ra để giải quyết công việc gì, cần sử dụng dữ liệu nào và kết quả mong muốn là gì.
Một nhiệm vụ càng cụ thể thì việc xác định giới hạn hành động càng dễ dàng.
Bước 2: Liệt kê các công cụ AI được phép sử dụng
Doanh nghiệp cần kiểm tra những công cụ mà Agent có thể truy cập, chẳng hạn:
- Hệ thống quản lý khách hàng (CRM).
- Phần mềm kế toán.
- Email doanh nghiệp.
- Cơ sở dữ liệu nội bộ.
- Công cụ quản lý dự án.
- Nền tảng lưu trữ tài liệu.
Chỉ kết nối những công cụ thực sự cần thiết cho nhiệm vụ.
Bước 3: Thiết lập quyền cho từng hành động
Không nên chỉ cấp quyền truy cập theo tên công cụ. Cần xác định cụ thể Agent được phép đọc, tạo, chỉnh sửa, gửi hay xóa dữ liệu.
Ví dụ, Agent quản lý lịch làm việc có thể được phép xem lịch và tạo sự kiện mới nhưng không được xóa lịch của người khác.
Bước 4: Thiết lập cơ chế phê duyệt
Với những thao tác quan trọng, hệ thống nên yêu cầu con người xác nhận trước khi thực hiện.
Một quy trình phê duyệt có thể gồm:
- AI tiếp nhận yêu cầu và chuẩn bị hành động.
- Hệ thống hiển thị nội dung và tác động dự kiến.
- Người có thẩm quyền kiểm tra thông tin.
- AI chỉ thực hiện khi nhận được xác nhận hợp lệ.
- Hệ thống ghi lại kết quả để phục vụ kiểm tra.
Bước 5: Theo dõi và ghi nhận hoạt động
Mọi hành động quan trọng cần được lưu lại, bao gồm yêu cầu ban đầu, công cụ được sử dụng, dữ liệu bị tác động và kết quả thực hiện.
Những thông tin này giúp doanh nghiệp phát hiện hành vi bất thường và xác định nguyên nhân khi có sự cố.
Bước 6: Kiểm tra và điều chỉnh quyền định kỳ
Khi nhiệm vụ thay đổi, quyền hạn của AI cũng cần được đánh giá lại. Những quyền không còn cần thiết nên được thu hồi để tránh tạo ra lỗ hổng trong hệ thống.
5. Các Công Nghệ Hỗ Trợ Kiểm Soát Hành Động Của AI
Bên cạnh việc xây dựng quy tắc vận hành, doanh nghiệp có thể kết hợp nhiều công nghệ để kiểm soát hoạt động của AI Agent ở cấp hệ thống.
Role-Based Access Control (RBAC)
RBAC là mô hình phân quyền dựa trên vai trò. Mỗi AI Agent được gán một vai trò cụ thể và chỉ có thể thực hiện những hành động tương ứng với quyền được cấp.
Ví dụ, Agent phân tích dữ liệu chỉ có quyền đọc và xử lý thông tin, trong khi Agent quản lý nội dung có thể tạo hoặc chỉnh sửa tài liệu.
Attribute-Based Access Control (ABAC)
ABAC kiểm soát quyền truy cập dựa trên các thuộc tính như danh tính Agent, loại dữ liệu, người dùng yêu cầu và điều kiện môi trường.
Phương pháp này phù hợp với hệ thống có nhiều tác nhân và yêu cầu phân quyền linh hoạt.
API Gateway
API Gateway đóng vai trò trung gian giữa AI Agent và các dịch vụ bên ngoài. Hệ thống có thể kiểm tra danh tính, giới hạn số lượng yêu cầu, xác thực quyền truy cập và ghi nhận hoạt động trước khi cho phép một yêu cầu được thực hiện.
Guardrails
Guardrails là các cơ chế bảo vệ được thiết lập để giới hạn hành vi của AI. Chúng có thể kiểm tra dữ liệu đầu vào, đánh giá nội dung đầu ra hoặc ngăn những hành động không đáp ứng quy tắc đã đặt ra.
Tuy nhiên, Guardrails không nên là lớp bảo vệ duy nhất. Những quyền quan trọng cần được kiểm soát trực tiếp bằng cơ chế phân quyền và xác thực ở cấp công cụ hoặc hệ thống.
Human-in-the-Loop
Đây là phương pháp đưa con người vào những bước cần kiểm tra hoặc phê duyệt. AI vẫn có thể tự động xử lý phần lớn công việc, nhưng những hành động nhạy cảm sẽ cần người có thẩm quyền xác nhận.
6. Kinh Nghiệm Triển Khai Kiểm Soát AI Trong Doanh Nghiệp
Một hệ thống tự động hóa hiệu quả không phải là hệ thống cho phép AI thực hiện càng nhiều hành động càng tốt. Điều quan trọng là AI có thể hoàn thành nhiệm vụ trong phạm vi an toàn và doanh nghiệp vẫn kiểm soát được những gì đang diễn ra.
Khi triển khai thực tế, doanh nghiệp nên chú ý:
- Bắt đầu với quyền hạn giới hạn: Trong giai đoạn thử nghiệm, chỉ cấp quyền đọc hoặc tạo bản nháp trước khi mở rộng sang các thao tác có tác động thực tế.
- Tách biệt quyền của từng Agent: Không sử dụng chung một tài khoản có quyền truy cập rộng cho nhiều tác nhân.
- Thiết lập giới hạn tài nguyên: Kiểm soát số lượt gọi API, thời gian thực thi và số lần AI được phép thử lại.
- Có phương án khôi phục: Sao lưu dữ liệu quan trọng và chuẩn bị quy trình hoàn tác khi AI thực hiện thao tác sai.
- Kiểm tra các tình huống bất thường: Thử nghiệm những trường hợp AI hiểu sai yêu cầu, nhận dữ liệu độc hại hoặc cố gắng truy cập tài nguyên ngoài phạm vi.
- Đánh giá hiệu quả thường xuyên: Theo dõi tỷ lệ hành động thành công, số lần bị từ chối quyền và các sự cố phát sinh để điều chỉnh hệ thống.
Đặc biệt, doanh nghiệp cần nhớ rằng nội dung do AI tạo ra không mặc nhiên đáng tin cậy. Mọi hành động có ảnh hưởng đến dữ liệu hoặc hệ thống quan trọng cần được kiểm tra bằng những cơ chế kỹ thuật độc lập với quyết định của mô hình.
Kết Luận
Kiểm soát phạm vi hành động của AI là yếu tố không thể thiếu khi doanh nghiệp triển khai tự động hóa bằng AI Agent. Việc xác định rõ quyền truy cập, giới hạn công cụ và phân loại mức độ rủi ro giúp hệ thống thực hiện đúng nhiệm vụ, đồng thời hạn chế những hành động ngoài dự kiến.
Bằng cách kết hợp nguyên tắc đặc quyền tối thiểu, RBAC, ABAC, Guardrails và cơ chế Human-in-the-Loop, doanh nghiệp có thể xây dựng hệ thống AI tự động hóa an toàn và dễ quản lý hơn. Mục tiêu không phải là hạn chế hoàn toàn khả năng tự chủ của AI, mà là tạo ra những giới hạn phù hợp để công nghệ phát huy hiệu quả mà vẫn nằm trong tầm kiểm soát.