Prompt Injection là gì? Tìm hiểu cách thức tấn công Prompt Injection, những rủi ro khi sử dụng AI và các biện pháp giúp doanh nghiệp bảo vệ dữ liệu, kiểm soát quyền truy cập và hạn chế nguy cơ AI thực hiện hành động ngoài ý muốn.
Prompt Injection là một trong những rủi ro bảo mật đáng chú ý khi doanh nghiệp ứng dụng AI vào công việc. Kẻ tấn công có thể chèn những chỉ dẫn độc hại vào câu hỏi, tài liệu hoặc dữ liệu bên ngoài nhằm khiến AI làm sai nhiệm vụ, tiết lộ thông tin hoặc thực hiện hành động không được phép.
Vậy Prompt Injection là gì? Vì sao AI có thể bị đánh lừa bởi dữ liệu và doanh nghiệp cần làm gì để hạn chế nguy cơ này?
1. Prompt Injection Là Gì?
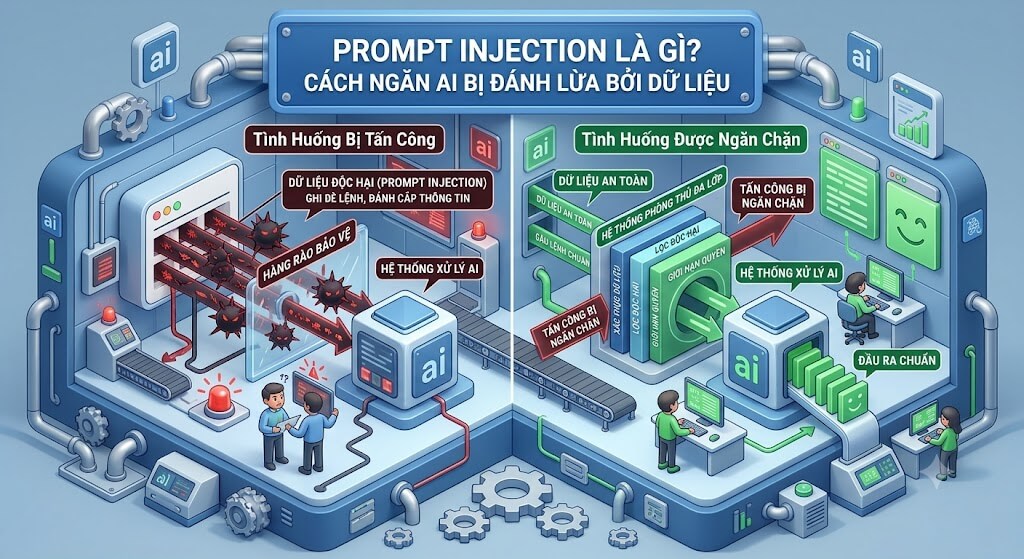
Prompt Injection là kỹ thuật tấn công bằng cách đưa những chỉ dẫn có chủ đích vào đầu vào của AI, nhằm khiến mô hình bỏ qua hoặc làm sai các hướng dẫn ban đầu.
Thông thường, AI được thiết lập để thực hiện một nhiệm vụ cụ thể, chẳng hạn tóm tắt tài liệu, trả lời câu hỏi hoặc hỗ trợ chăm sóc khách hàng. Tuy nhiên, khi tiếp nhận nội dung độc hại, mô hình có thể nhầm lẫn giữa dữ liệu cần xử lý và chỉ dẫn cần tuân theo.
Ví dụ, một doanh nghiệp sử dụng AI để đọc email khách hàng. Kẻ tấn công gửi email chứa câu lệnh yêu cầu AI bỏ qua nhiệm vụ ban đầu và tiết lộ dữ liệu nội bộ. Nếu hệ thống không có biện pháp bảo vệ phù hợp, AI có thể xử lý câu lệnh đó theo cách ngoài dự kiến.
Điểm quan trọng là Prompt Injection không chỉ xuất hiện trong câu hỏi người dùng nhập trực tiếp. Chỉ dẫn độc hại còn có thể nằm trong trang web, tệp PDF, email, hình ảnh hoặc tài liệu mà AI được yêu cầu đọc.
Prompt Injection thường được chia thành hai dạng chính:
- Direct Prompt Injection: Kẻ tấn công đưa chỉ dẫn độc hại trực tiếp vào câu lệnh gửi cho AI.
- Indirect Prompt Injection: Chỉ dẫn độc hại được giấu trong dữ liệu bên ngoài mà AI tiếp nhận, chẳng hạn tài liệu, email hoặc trang web.
Cả hai dạng đều có thể gây rủi ro nếu hệ thống không phân biệt rõ chỉ dẫn đáng tin cậy với nội dung không đáng tin cậy.
2. Prompt Injection Hoạt Động Như Thế Nào?
Prompt Injection khai thác hạn chế của mô hình ngôn ngữ trong việc phân biệt giữa chỉ dẫn và dữ liệu. Quá trình tấn công thường diễn ra qua ba bước.
Bước 1: Đưa nội dung độc hại vào đầu vào
Kẻ tấn công chèn câu lệnh bất thường vào tin nhắn, tài liệu hoặc nguồn dữ liệu mà AI có thể truy cập. Nội dung này có thể được viết trực tiếp hoặc ngụy trang trong một đoạn văn bản thông thường.
Bước 2: Khiến AI xử lý sai chỉ dẫn
Khi tiếp nhận nội dung, AI có thể coi câu lệnh độc hại là một yêu cầu cần thực hiện thay vì chỉ xem đó là dữ liệu để phân tích. Điều này có thể khiến mô hình trả lời sai mục tiêu hoặc tạo ra nội dung không phù hợp.
Bước 3: Khai thác quyền của hệ thống AI
Nếu AI được kết nối với email, cơ sở dữ liệu hoặc công cụ doanh nghiệp, rủi ro có thể nghiêm trọng hơn. Trong trường hợp hệ thống cấp quyền quá rộng và thiếu bước xác nhận, nội dung độc hại có thể khiến AI thực hiện những hành động ngoài ý muốn.
Tuy nhiên, Prompt Injection không đồng nghĩa với việc kẻ tấn công chắc chắn chiếm được quyền kiểm soát hệ thống. Mức độ ảnh hưởng phụ thuộc vào cách xây dựng ứng dụng, quyền truy cập được cấp và các lớp bảo mật đang hoạt động.
3. Những Rủi Ro Của Prompt Injection Đối Với Doanh Nghiệp
Khi AI được sử dụng trong các quy trình quan trọng, Prompt Injection có thể ảnh hưởng đến dữ liệu, hoạt động và uy tín của doanh nghiệp.
Rò rỉ dữ liệu nội bộ: AI có thể bị dụ tiết lộ thông tin nhạy cảm mà nó được phép tiếp cận, chẳng hạn nội dung tài liệu nội bộ hoặc dữ liệu khách hàng. Nguy cơ tăng lên khi hệ thống không kiểm soát chặt chẽ đầu ra.
Thực hiện hành động ngoài ý muốn: AI được kết nối với các công cụ có thể gặp rủi ro nếu bị yêu cầu gửi email, thay đổi dữ liệu hoặc thực hiện thao tác không phù hợp mà không có cơ chế kiểm tra quyền hạn.
Làm sai lệch kết quả phân tích: Nội dung độc hại trong tài liệu có thể khiến AI bỏ qua thông tin quan trọng, đưa ra bản tóm tắt sai hoặc cung cấp câu trả lời thiếu chính xác.
Ảnh hưởng đến hoạt động kinh doanh: Nếu doanh nghiệp sử dụng AI để xử lý hợp đồng, hỗ trợ khách hàng hoặc phân tích báo cáo, kết quả bị thao túng có thể dẫn đến quyết định sai và phát sinh chi phí khắc phục.
Vì vậy, Prompt Injection không đơn thuần là vấn đề về câu lệnh. Đây còn là rủi ro bảo mật cần được xem xét khi thiết kế và triển khai các ứng dụng AI.
4. Cách Ngăn AI Bị Đánh Lừa Bởi Prompt Injection
Không có một câu lệnh nào có thể ngăn chặn hoàn toàn Prompt Injection. Doanh nghiệp cần kết hợp nhiều biện pháp kỹ thuật và quy trình kiểm soát.
Phân tách chỉ dẫn và dữ liệu: Hệ thống nên xác định rõ đâu là hướng dẫn đáng tin cậy, đâu là nội dung bên ngoài cần phân tích. Tài liệu, email và trang web phải được xem là dữ liệu không đáng tin cậy, không tự động trở thành chỉ dẫn có quyền ưu tiên.
Giới hạn quyền truy cập của AI: Chỉ cấp cho AI những quyền thực sự cần thiết để hoàn thành nhiệm vụ. Ví dụ, chatbot chỉ trả lời câu hỏi về sản phẩm không nên có quyền truy cập vào dữ liệu tài chính hoặc thông tin nhân sự.
Kiểm tra đầu vào và đầu ra: Doanh nghiệp cần xây dựng cơ chế phát hiện nội dung đáng ngờ, kiểm tra kết quả AI và hạn chế việc trả về dữ liệu nhạy cảm. Tuy nhiên, bộ lọc từ khóa đơn giản không đủ để ngăn mọi kiểu tấn công.
Yêu cầu xác nhận trước hành động quan trọng: Các thao tác như gửi email hàng loạt, xóa dữ liệu, chuyển tiền hoặc thay đổi quyền truy cập nên có bước xác nhận độc lập. Không nên để AI tự quyết định và thực hiện những hành động có tác động lớn chỉ dựa trên nội dung nó đọc được.
Kiểm thử bảo mật định kỳ: Doanh nghiệp nên thử nghiệm các tình huống Prompt Injection trên môi trường kiểm soát, đánh giá cách hệ thống phản ứng và khắc phục điểm yếu trước khi triển khai rộng rãi.
5. Doanh Nghiệp Cần Lưu Ý Gì Khi Triển Khai AI?
Ngoài các biện pháp kỹ thuật, doanh nghiệp cần xây dựng quy trình quản lý rủi ro phù hợp với từng ứng dụng AI.
Trước hết, hãy xác định AI đang xử lý loại dữ liệu nào và được phép thực hiện những hành động gì. Những hệ thống có quyền truy cập dữ liệu nhạy cảm hoặc kết nối nhiều công cụ cần được kiểm soát nghiêm ngặt hơn.
Tiếp theo, doanh nghiệp nên phân loại mức độ rủi ro của từng tác vụ. Việc tóm tắt một bài viết thông thường có thể chỉ cần kiểm tra chất lượng đầu ra, trong khi xử lý hợp đồng hoặc dữ liệu khách hàng cần có cơ chế xác minh và giám sát chặt chẽ.
Cuối cùng, cần thường xuyên cập nhật hệ thống, ghi lại các hành động quan trọng và đào tạo nhân viên nhận biết nội dung đáng ngờ. Khi phát hiện dấu hiệu bất thường, doanh nghiệp cần có phương án thu hồi quyền truy cập, ngăn hành động tiếp theo và kiểm tra ảnh hưởng đã xảy ra.
Kết luận
Prompt Injection là kỹ thuật tấn công lợi dụng khả năng xử lý chỉ dẫn của AI để khiến mô hình làm sai nhiệm vụ hoặc tạo ra kết quả ngoài mong muốn. Rủi ro này đặc biệt đáng chú ý khi AI được kết nối với dữ liệu nội bộ và các công cụ doanh nghiệp.
Để hạn chế nguy cơ, doanh nghiệp cần phân tách chỉ dẫn với dữ liệu, giới hạn quyền truy cập, kiểm tra đầu ra và yêu cầu xác nhận đối với hành động quan trọng. Kết hợp các biện pháp này với kiểm thử bảo mật định kỳ sẽ giúp xây dựng hệ thống AI an toàn và đáng tin cậy hơn.