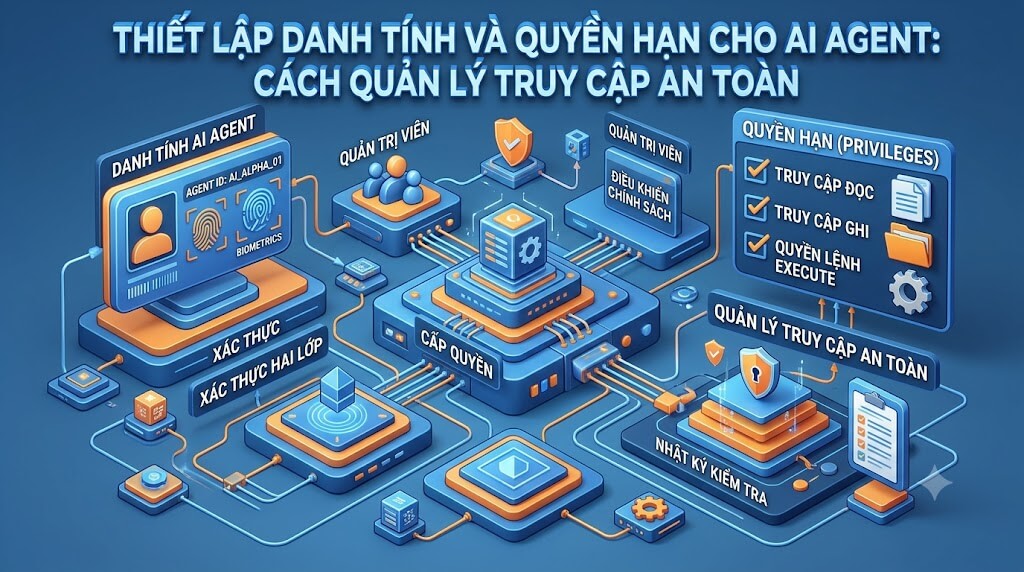
Tìm hiểu cách thiết lập danh tính và quyền hạn cho AI Agent, từ xác thực, phân quyền đến kiểm soát hành động. Giải pháp giúp doanh nghiệp quản lý AI an toàn, hạn chế truy cập trái phép và bảo vệ dữ liệu.
Khi AI Agent ngày càng được ứng dụng vào các hoạt động doanh nghiệp, chúng không còn chỉ dừng lại ở việc trả lời câu hỏi hay tạo nội dung. Nhiều AI Agent hiện có thể truy cập dữ liệu nội bộ, sử dụng công cụ, gửi email, cập nhật hệ thống và thực hiện các tác vụ thay mặt người dùng.
Điều này đặt ra một vấn đề quan trọng: AI Agent cần được xác định danh tính và giới hạn quyền truy cập giống như một tài khoản làm việc trong doanh nghiệp. Nếu không có cơ chế kiểm soát phù hợp, một Agent có thể truy cập dữ liệu không cần thiết hoặc thực hiện hành động vượt quá phạm vi được cho phép.
Vậy làm thế nào để thiết lập danh tính và quyền hạn cho AI Agent? Doanh nghiệp cần chú ý những yếu tố nào để vừa khai thác được khả năng tự động hóa, vừa đảm bảo an toàn hệ thống?
1. Vì Sao AI Agent Cần Có Danh Tính Và Quyền Hạn Riêng?
Danh tính và quyền hạn là hai yếu tố nền tảng giúp doanh nghiệp xác định AI Agent nào đang hoạt động, được phép truy cập tài nguyên nào và có thể thực hiện những hành động gì.
Danh tính AI Agent (Agent Identity) là thông tin dùng để nhận diện một tác nhân AI trong hệ thống. Danh tính này có thể bao gồm mã định danh, thông tin xác thực, vai trò và các thuộc tính liên quan đến Agent.
Trong khi đó, quyền hạn (Permissions) xác định phạm vi hoạt động mà Agent được phép thực hiện sau khi được xác thực.
Ví dụ, một doanh nghiệp triển khai ba AI Agent:
- Agent chăm sóc khách hàng: Được đọc thông tin đơn hàng và tra cứu trạng thái giao hàng.
- Agent kế toán: Được truy cập dữ liệu hóa đơn và hỗ trợ đối chiếu thanh toán.
- Agent nhân sự: Được đọc tài liệu tuyển dụng nhưng không được truy cập dữ liệu tài chính.
Mặc dù cả ba Agent đều hoạt động trong cùng một hệ thống, mỗi tác nhân cần có danh tính và quyền hạn riêng.
Việc thiết lập này mang lại một số lợi ích quan trọng:
- Kiểm soát truy cập: Ngăn AI Agent sử dụng những dữ liệu và công cụ nằm ngoài phạm vi nhiệm vụ.
- Bảo vệ thông tin nội bộ: Hạn chế nguy cơ rò rỉ dữ liệu nhạy cảm.
- Truy xuất hoạt động: Xác định Agent nào đã truy cập dữ liệu hoặc thực hiện một hành động cụ thể.
- Giảm thiểu rủi ro: Hạn chế hậu quả khi Agent đưa ra quyết định sai hoặc bị khai thác trái phép.
- Quản lý hệ thống dễ dàng: Doanh nghiệp có thể cấp, điều chỉnh hoặc thu hồi quyền khi nhiệm vụ của Agent thay đổi.
2. Các Thành Phần Quan Trọng Khi Thiết Lập Danh Tính AI Agent
Để quản lý AI Agent hiệu quả, doanh nghiệp cần xây dựng cơ chế nhận diện và xác thực rõ ràng. Một hệ thống cơ bản thường bao gồm những thành phần sau:
Mã định danh Agent (Agent ID)
Mỗi AI Agent cần có một mã định danh riêng để phân biệt với những tác nhân khác. Mã này giúp hệ thống xác định chính xác Agent đang gửi yêu cầu hoặc thực hiện hành động.
Ví dụ, Agent xử lý hóa đơn có thể được cấp mã riêng thay vì dùng chung tài khoản với Agent chăm sóc khách hàng.
Thông tin xác thực (Authentication)
Xác thực giúp hệ thống kiểm tra xem một yêu cầu có thực sự đến từ AI Agent được cấp quyền hay không.
Một số phương thức xác thực phổ biến gồm:
- API Key: Khóa truy cập dùng để xác định và xác thực yêu cầu từ Agent.
- OAuth 2.0: Cơ chế ủy quyền cho phép ứng dụng truy cập tài nguyên trong phạm vi được cấp.
- Service Account: Tài khoản dịch vụ dành cho các thành phần tự động hoạt động trong hệ thống.
- Token-based Authentication: Sử dụng token để xác thực các yêu cầu truy cập.
Doanh nghiệp cần lưu trữ thông tin xác thực an toàn, tránh đưa API Key hoặc thông tin bí mật trực tiếp vào mã nguồn hay nội dung prompt.
Vai trò của AI Agent (Agent Role)
Vai trò mô tả nhiệm vụ chính mà Agent được thiết kế để đảm nhận. Ví dụ, một Agent có thể đóng vai trò phân tích dữ liệu, quản lý lịch làm việc hoặc hỗ trợ khách hàng.
Vai trò giúp doanh nghiệp tổ chức các tác nhân theo chức năng, từ đó xây dựng quy tắc phân quyền phù hợp.
3. Cách Phân Quyền Cho AI Agent Hiệu Quả
Sau khi xác định danh tính, doanh nghiệp cần thiết lập quyền hạn để giới hạn những gì AI Agent có thể thực hiện. Không nên cấp quyền truy cập toàn bộ hệ thống chỉ vì Agent cần hoàn thành một nhiệm vụ cụ thể.
Một số phương pháp phân quyền thường được sử dụng gồm:
Role-Based Access Control (RBAC)
RBAC là mô hình phân quyền dựa trên vai trò. Thay vì cấp quyền riêng lẻ cho từng Agent, doanh nghiệp xây dựng các nhóm vai trò và gán quyền tương ứng.
Ví dụ:
| Vai trò | Quyền được cấp |
| Agent đọc dữ liệu | Xem thông tin được cho phép |
| Agent phân tích | Đọc và xử lý dữ liệu |
| Agent quản lý nội dung | Tạo và chỉnh sửa nội dung |
| Agent quản trị | Thực hiện các thao tác quản lý được ủy quyền |
Ưu điểm của RBAC là dễ triển khai và quản lý khi doanh nghiệp có nhiều AI Agent cùng hoạt động.
Attribute-Based Access Control (ABAC)
ABAC phân quyền dựa trên các thuộc tính như danh tính Agent, loại dữ liệu, thời gian, môi trường hoạt động và mục đích truy cập.
Chẳng hạn, một Agent chỉ được phép truy cập dữ liệu khách hàng thuộc khu vực mình phụ trách hoặc chỉ được sử dụng một công cụ nhất định trong khoảng thời gian được cấu hình.
So với RBAC, ABAC linh hoạt hơn khi hệ thống cần áp dụng các điều kiện truy cập phức tạp.
Principle of Least Privilege (Nguyên tắc đặc quyền tối thiểu)
Đây là nguyên tắc quan trọng khi thiết kế quyền hạn cho AI Agent. Theo đó, mỗi tác nhân chỉ được cấp những quyền thực sự cần thiết để hoàn thành nhiệm vụ.
Ví dụ, Agent có nhiệm vụ tra cứu đơn hàng chỉ cần quyền đọc dữ liệu. Agent này không nên được phép xóa đơn hàng, chỉnh sửa thông tin thanh toán hoặc truy cập toàn bộ cơ sở dữ liệu khách hàng.
Việc áp dụng nguyên tắc đặc quyền tối thiểu giúp thu hẹp phạm vi rủi ro nếu AI Agent gặp lỗi hoặc bị khai thác.
4. Quy Trình Thiết Lập Danh Tính Và Quyền Hạn Cho AI Agent
Doanh nghiệp có thể xây dựng quy trình quản lý AI Agent theo từng bước để đảm bảo việc cấp quyền được thực hiện nhất quán.
Bước 1: Xác định nhiệm vụ của AI Agent
Trước tiên, cần xác định rõ Agent được tạo ra để giải quyết công việc gì. Một tác nhân chuyên phân tích dữ liệu sẽ có nhu cầu truy cập khác với Agent hỗ trợ khách hàng.
Bước 2: Tạo danh tính riêng
Cấp mã định danh và thông tin xác thực riêng cho từng Agent. Không nên sử dụng chung một tài khoản cho nhiều tác nhân vì sẽ gây khó khăn khi theo dõi hoạt động.
Bước 3: Xác định phạm vi quyền hạn
Liệt kê những tài nguyên, dữ liệu và công cụ mà Agent cần sử dụng. Sau đó, cấp quyền theo nguyên tắc đặc quyền tối thiểu.
Bước 4: Thiết lập cơ chế xác thực và kiểm soát
Yêu cầu Agent xác thực trước khi truy cập hệ thống. Các hành động quan trọng như xóa dữ liệu, chuyển tiền hoặc thay đổi thông tin nhạy cảm cần có thêm bước phê duyệt phù hợp.
Bước 5: Kiểm tra và giám sát hoạt động
Theo dõi lịch sử truy cập, yêu cầu API và các hành động mà Agent thực hiện. Nếu phát hiện hoạt động bất thường, doanh nghiệp cần có khả năng tạm khóa hoặc thu hồi quyền truy cập.
Bước 6: Đánh giá và điều chỉnh quyền định kỳ
Khi nhiệm vụ của Agent thay đổi, quyền hạn cũng cần được cập nhật. Những quyền không còn cần thiết nên được thu hồi để tránh tạo ra lỗ hổng bảo mật.
5. Những Rủi Ro Khi Không Kiểm Soát Quyền Hạn AI Agent
Nếu danh tính và quyền truy cập không được thiết lập chặt chẽ, AI Agent có thể trở thành một điểm yếu trong hệ thống công nghệ của doanh nghiệp.
Một số rủi ro thường gặp gồm:
- Truy cập dữ liệu trái phép: Agent có thể đọc thông tin nằm ngoài phạm vi công việc được giao.
- Lạm dụng công cụ: Tác nhân AI có thể thực hiện hành động không phù hợp nếu được cấp quyền quá rộng.
- Rò rỉ thông tin xác thực: API Key hoặc token bị lộ có thể tạo điều kiện cho bên khác sử dụng tài nguyên của doanh nghiệp.
- Khó truy vết trách nhiệm: Việc dùng chung tài khoản khiến doanh nghiệp khó xác định Agent nào đã thực hiện một hành động.
- Tấn công thông qua prompt injection: Nội dung độc hại có thể tìm cách thao túng Agent, khiến hệ thống thực hiện hành động ngoài dự kiến nếu không có lớp kiểm soát quyền phù hợp.
Để hạn chế những vấn đề này, doanh nghiệp nên kết hợp nhiều biện pháp bảo vệ:
- Sử dụng danh tính riêng cho từng AI Agent.
- Không chia sẻ thông tin xác thực giữa các tác nhân.
- Giới hạn quyền truy cập dữ liệu và công cụ.
- Theo dõi nhật ký hoạt động để phát hiện hành vi bất thường.
- Yêu cầu con người phê duyệt trước khi thực hiện hành động có mức độ rủi ro cao.
- Thu hồi token và quyền truy cập khi Agent không còn được sử dụng.
Đặc biệt, doanh nghiệp không nên chỉ dựa vào prompt để kiểm soát quyền hạn. Những giới hạn quan trọng cần được thực thi ở lớp hệ thống, API hoặc công cụ mà Agent sử dụng.
6. Kinh Nghiệm Quản Lý Danh Tính AI Agent Trong Doanh Nghiệp
Khi số lượng AI Agent tăng lên, việc quản lý từng tác nhân riêng lẻ có thể trở nên phức tạp. Doanh nghiệp cần xây dựng một chính sách thống nhất để đảm bảo mọi Agent đều hoạt động trong phạm vi được kiểm soát.
Một số kinh nghiệm nên áp dụng:
Tách biệt môi trường hoạt động
Nên phân chia môi trường thử nghiệm và môi trường thực tế. AI Agent trong giai đoạn thử nghiệm không nên được cấp quyền truy cập trực tiếp vào dữ liệu hoặc hệ thống quan trọng.
Quản lý vòng đời danh tính
Mỗi AI Agent cần có quy trình từ khi được tạo, cấp quyền, thay đổi cấu hình đến khi ngừng hoạt động. Khi một Agent không còn cần thiết, doanh nghiệp phải thu hồi thông tin xác thực và quyền truy cập liên quan.
Thiết lập giới hạn hành động
Không phải mọi thao tác đều nên được AI tự động thực hiện. Các hành động có thể gây ảnh hưởng lớn như xóa dữ liệu, thay đổi quyền người dùng hoặc thực hiện giao dịch cần có cơ chế phê duyệt riêng.
Kết hợp giám sát và kiểm toán
Doanh nghiệp nên lưu lại thông tin về thời điểm truy cập, tài nguyên được sử dụng, hành động đã thực hiện và kết quả trả về. Dữ liệu này hỗ trợ kiểm tra sự cố và đánh giá hiệu quả vận hành.
Kết Luận
Thiết lập danh tính và quyền hạn cho AI Agent là bước quan trọng khi doanh nghiệp triển khai các hệ thống tự động hóa bằng trí tuệ nhân tạo. Mỗi tác nhân cần có danh tính riêng, được xác thực rõ ràng và chỉ được phép truy cập những tài nguyên cần thiết cho nhiệm vụ của mình.
Bằng cách kết hợp RBAC, ABAC, nguyên tắc đặc quyền tối thiểu và cơ chế giám sát hoạt động, doanh nghiệp có thể giảm thiểu rủi ro bảo mật mà vẫn khai thác hiệu quả khả năng của AI Agent. Đây cũng là nền tảng cần thiết để mở rộng hệ thống nhiều Agent một cách an toàn và có kiểm soát.