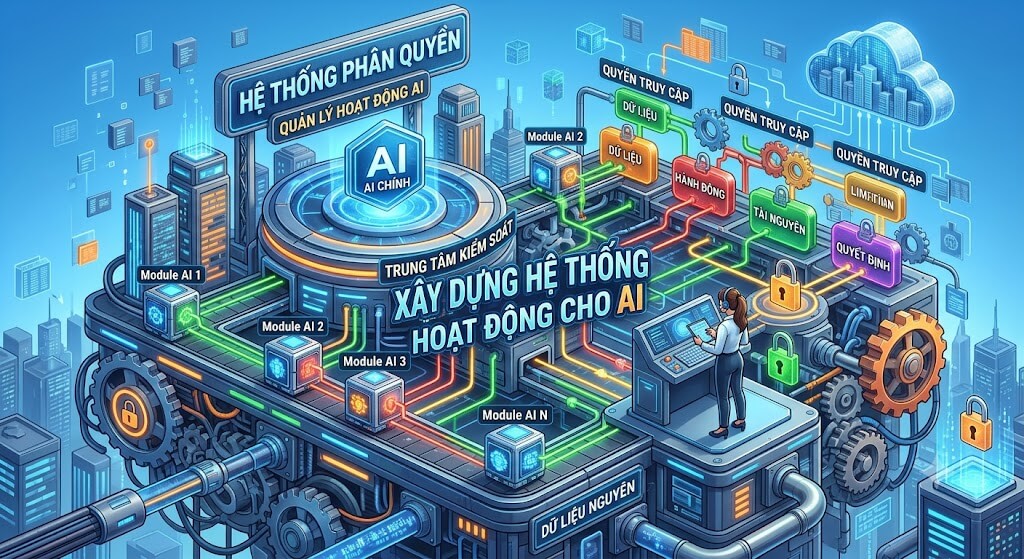
Tìm hiểu cách xây dựng hệ thống phân quyền hoạt động cho AI, kiểm soát quyền truy cập dữ liệu, giới hạn hành động của AI Agent và đảm bảo an toàn trong doanh nghiệp.
Khi AI được tích hợp sâu vào hoạt động doanh nghiệp, hệ thống không chỉ dừng lại ở việc phân tích thông tin hay trả lời câu hỏi. Các AI Agent hiện nay có thể truy cập dữ liệu nội bộ, sử dụng công cụ bên ngoài, gửi email, cập nhật hồ sơ và thực hiện nhiều thao tác thay mặt con người. Điều này giúp tự động hóa quy trình nhưng cũng làm tăng nguy cơ truy cập trái phép hoặc thực hiện hành động vượt quá phạm vi cho phép.
Để hạn chế rủi ro, doanh nghiệp cần xây dựng hệ thống phân quyền hoạt động cho AI. Đây là cơ chế xác định AI được phép truy cập dữ liệu nào, sử dụng công cụ gì và có thể thực hiện những hành động nào trong từng tình huống cụ thể.
1. Hệ thống phân quyền hoạt động cho AI là gì?
Hệ thống phân quyền hoạt động cho AI là tập hợp các quy tắc và cơ chế kỹ thuật dùng để kiểm soát quyền truy cập, sử dụng tài nguyên và thực hiện hành động của các hệ thống AI.
Thay vì cho phép AI truy cập toàn bộ dữ liệu hoặc công cụ của doanh nghiệp, hệ thống sẽ cấp quyền dựa trên vai trò, nhiệm vụ và phạm vi hoạt động được xác định trước.
Ví dụ, trong một doanh nghiệp bán lẻ, hệ thống có thể phân chia quyền cho các AI Agent như sau:
- Agent chăm sóc khách hàng được phép tra cứu đơn hàng và thông tin sản phẩm.
- Agent phân tích dữ liệu được phép đọc báo cáo kinh doanh nhưng không được chỉnh sửa dữ liệu gốc.
- Agent quản lý đơn hàng được phép cập nhật trạng thái đơn nhưng không được tự ý hoàn tiền.
- Agent quản trị có thể thực hiện một số thao tác cấu hình theo phạm vi được cấp.
Cách phân quyền này giúp mỗi AI Agent chỉ hoạt động trong giới hạn cần thiết. Nếu một tác nhân bị lỗi hoặc đưa ra quyết định không chính xác, phạm vi ảnh hưởng cũng được hạn chế hơn.
2. Vì sao doanh nghiệp cần phân quyền cho AI?
Khi AI được kết nối với nhiều hệ thống nội bộ, việc kiểm soát quyền hạn trở thành yêu cầu quan trọng đối với bảo mật và quản trị vận hành.
Ngăn chặn truy cập dữ liệu trái phép
AI có thể xử lý lượng lớn thông tin từ nhiều nguồn khác nhau. Nếu không có cơ chế phân quyền, Agent có thể truy cập những dữ liệu không liên quan đến nhiệm vụ, bao gồm thông tin khách hàng, tài chính hoặc tài liệu nội bộ.
Hạn chế hành động vượt quyền
Một AI Agent được giao nhiệm vụ hỗ trợ nhân viên không nhất thiết phải có quyền xóa dữ liệu, phê duyệt giao dịch hoặc thay đổi cấu hình hệ thống. Phân quyền giúp ngăn những hành động nằm ngoài phạm vi công việc.
Giảm thiểu rủi ro khi AI gặp lỗi
AI có thể hiểu sai yêu cầu, lựa chọn nhầm công cụ hoặc bị tác động bởi những chỉ dẫn không đáng tin cậy. Khi quyền hạn được giới hạn, hệ thống sẽ có thêm một lớp bảo vệ trước khi hành động gây ảnh hưởng đến dữ liệu hoặc hoạt động doanh nghiệp.
Tăng khả năng kiểm tra và truy vết
Thông qua hệ thống phân quyền, doanh nghiệp có thể xác định Agent nào đã truy cập dữ liệu, sử dụng công cụ gì và thực hiện hành động nào. Đây là cơ sở để kiểm tra sự cố và đánh giá trách nhiệm trong quá trình vận hành.
3. Các mô hình phân quyền phổ biến cho hệ thống AI
Doanh nghiệp có thể lựa chọn nhiều mô hình phân quyền tùy theo quy mô hệ thống và mức độ phức tạp của quy trình.
Role-Based Access Control (RBAC)
RBAC là mô hình phân quyền dựa trên vai trò. Mỗi AI Agent được gán một vai trò cụ thể và nhận những quyền tương ứng với vai trò đó.
Ví dụ, Agent chăm sóc khách hàng có quyền xem thông tin đơn hàng, trong khi Agent quản lý dữ liệu có quyền truy cập các báo cáo tổng hợp. Khi thay đổi vai trò, quyền hạn của Agent cũng được điều chỉnh theo cấu hình.
Mô hình này phù hợp với doanh nghiệp có cơ cấu công việc rõ ràng và nhiều Agent đảm nhận những nhiệm vụ tương tự nhau.
Attribute-Based Access Control (ABAC)
ABAC phân quyền dựa trên các thuộc tính như danh tính Agent, loại dữ liệu, thời gian truy cập, môi trường hoạt động và mục đích sử dụng.
Chẳng hạn, một Agent chỉ được phép truy cập báo cáo tài chính khi đang xử lý nhiệm vụ thuộc bộ phận kế toán và sử dụng tài khoản được xác thực.
So với RBAC, ABAC linh hoạt hơn khi doanh nghiệp cần xây dựng các điều kiện truy cập chi tiết.
Policy-Based Access Control
Mô hình này sử dụng những chính sách được thiết lập trước để quyết định một hành động có được phép thực hiện hay không. Các chính sách có thể quy định giới hạn dữ liệu, loại công cụ, mức độ rủi ro và yêu cầu xác nhận của con người.
Ví dụ, AI Agent được phép tạo đề xuất hoàn tiền nhưng chỉ nhân viên có thẩm quyền mới được phê duyệt giao dịch.
Trong thực tế, doanh nghiệp có thể kết hợp RBAC, ABAC và các chính sách kiểm soát để xây dựng hệ thống phân quyền phù hợp.
4. Các bước xây dựng hệ thống phân quyền hoạt động cho AI
Để triển khai hiệu quả, doanh nghiệp cần xác định rõ quyền hạn trước khi kết nối AI với các nguồn dữ liệu và công cụ nội bộ.
Bước 1: Xác định danh tính và vai trò của AI
Mỗi AI Agent cần có danh tính riêng để hệ thống nhận diện và kiểm tra quyền truy cập. Danh tính này nên được liên kết với nhiệm vụ, bộ phận hoặc quy trình mà Agent phụ trách.
Không nên sử dụng chung một tài khoản có quyền truy cập rộng cho tất cả Agent vì điều này khiến việc kiểm soát và truy vết trở nên khó khăn.
Bước 2: Liệt kê tài nguyên và hành động cần kiểm soát
Doanh nghiệp cần xác định những tài nguyên AI có thể tiếp cận, chẳng hạn như cơ sở dữ liệu, tài liệu nội bộ, API, phần mềm quản lý khách hàng và hệ thống thanh toán.
Bên cạnh đó, cần phân loại hành động theo mức độ ảnh hưởng:
- Quyền đọc: Tra cứu và xem dữ liệu.
- Quyền ghi: Tạo mới hoặc cập nhật thông tin.
- Quyền chỉnh sửa: Thay đổi dữ liệu đã tồn tại.
- Quyền xóa: Xóa dữ liệu hoặc tài nguyên.
- Quyền phê duyệt: Xác nhận các thao tác quan trọng.
Việc phân loại giúp doanh nghiệp tránh cấp quyền quá rộng cho những Agent chỉ cần thực hiện một số thao tác cơ bản.
Bước 3: Thiết lập chính sách cấp quyền
Sau khi xác định vai trò và tài nguyên, doanh nghiệp xây dựng quy tắc xác định Agent nào được phép thực hiện hành động nào.
Một nguyên tắc quan trọng là Least Privilege, tức quyền tối thiểu cần thiết. Theo đó, AI chỉ được cấp những quyền phục vụ trực tiếp cho nhiệm vụ, thay vì mặc định có quyền truy cập toàn bộ hệ thống.
Bước 4: Xây dựng cơ chế xác thực và kiểm tra quyền
Trước mỗi lần truy cập dữ liệu hoặc gọi công cụ, hệ thống cần xác thực danh tính Agent và kiểm tra quyền tương ứng.
Không nên chỉ dựa vào hướng dẫn trong prompt để ngăn AI thực hiện hành động không được phép. Việc kiểm soát cần được thực hiện ở tầng ứng dụng, API Gateway hoặc dịch vụ quản lý quyền để Agent không thể tự ý bỏ qua quy tắc.
Bước 5: Theo dõi và điều chỉnh quyền hạn
Quyền truy cập cần được kiểm tra định kỳ. Khi Agent thay đổi nhiệm vụ hoặc không còn được sử dụng, doanh nghiệp phải cập nhật hoặc thu hồi quyền tương ứng.
Đồng thời, hệ thống cần lưu nhật ký truy cập và hành động để phục vụ giám sát, kiểm toán và xử lý sự cố.
5. Những thành phần kỹ thuật cần có trong hệ thống phân quyền
Một hệ thống phân quyền AI hoàn chỉnh thường cần kết hợp nhiều thành phần để kiểm soát từ danh tính đến hành động thực tế.
Identity Management: Quản lý danh tính riêng của từng AI Agent, giúp hệ thống xác định chính xác tác nhân đang gửi yêu cầu.
Authentication: Xác thực danh tính trước khi Agent truy cập tài nguyên. Doanh nghiệp có thể sử dụng API Key, OAuth 2.0 hoặc các cơ chế xác thực phù hợp với kiến trúc hệ thống.
Authorization Service: Thành phần chịu trách nhiệm kiểm tra quyền và quyết định một yêu cầu có được phép thực hiện hay không.
Policy Engine: Lưu trữ và đánh giá các chính sách phân quyền. Thành phần này có thể kiểm tra vai trò, thuộc tính, điều kiện và mức độ rủi ro của hành động.
Audit Log: Ghi lại hoạt động truy cập, yêu cầu bị từ chối và những hành động quan trọng để hỗ trợ kiểm tra sau này.
Các thành phần này cần phối hợp với nhau. Ví dụ, khi Agent yêu cầu cập nhật thông tin khách hàng, hệ thống xác thực danh tính, kiểm tra chính sách quyền hạn rồi mới quyết định có cho phép gọi API hay không.
6. Những lưu ý để phân quyền AI an toàn và hiệu quả
Trong quá trình triển khai, doanh nghiệp không nên chỉ tập trung vào việc cấp quyền mà cần chú ý đến cách duy trì và kiểm soát quyền hạn trong suốt vòng đời hoạt động của AI.
Một số nguyên tắc quan trọng gồm:
- Không cấp quyền quản trị mặc định cho AI Agent.
- Tách biệt quyền đọc dữ liệu và quyền thay đổi dữ liệu.
- Yêu cầu con người xác nhận trước những hành động có mức độ ảnh hưởng cao.
- Sử dụng thông tin xác thực riêng cho từng Agent và có thời hạn phù hợp.
- Kiểm tra quyền truy cập sau mỗi lần thay đổi nhiệm vụ hoặc cấu hình.
- Theo dõi những yêu cầu bất thường và hành động bị từ chối.
- Kiểm thử các tình huống Agent cố gắng truy cập ngoài phạm vi được cấp.
Đặc biệt, doanh nghiệp cần lưu ý rằng AI có thể tiếp nhận những nội dung chứa chỉ dẫn độc hại từ tài liệu, email hoặc dữ liệu bên ngoài. Vì vậy, hệ thống phân quyền phải hoạt động độc lập với nội dung mà AI đọc được. Dù một tài liệu yêu cầu Agent thực hiện hành động nào, Agent vẫn phải tuân thủ chính sách truy cập đã được thiết lập.
Kết luận
Xây dựng hệ thống phân quyền hoạt động cho AI là bước quan trọng để doanh nghiệp kiểm soát quyền truy cập dữ liệu và giới hạn hành động của AI Agent. Khi kết hợp quản lý danh tính, mô hình phân quyền, chính sách bảo mật và cơ chế giám sát, doanh nghiệp có thể giảm thiểu rủi ro trong quá trình tự động hóa.
Thay vì cấp quyền rộng để AI có thể thực hiện nhiều công việc, doanh nghiệp nên bắt đầu từ quyền tối thiểu cần thiết và mở rộng khi có đủ căn cứ. Đây là nền tảng giúp hệ thống AI hoạt động đúng phạm vi, an toàn và dễ quản lý hơn